

UpdraftPlus : la mise à jour ne nettoie pas un site piégé
Des clés UpdraftCentral volées installent des portes dérobées sur des sites WordPress. La version 1.26.13 ne retire ni l’extension ni le compte caché.
Par Jhovany Mabiala
CEO, EMA DigitalPublié le

Votre site WordPress fait ses sauvegardes avec UpdraftPlus, vous avez installé la mise à jour du 19 octobre, et vous pensez l’affaire réglée. Pas forcément.
Depuis le 18 octobre 2026, quelqu’un installe des extensions piégées sur des sites WordPress avec des clés UpdraftCentral authentiques, le service qui gère des sites à distance. Patchstack écrit que « ce n’est pas une faille d’UpdraftPlus » (traduit) : les commandes étaient signées avec de vraies clés.
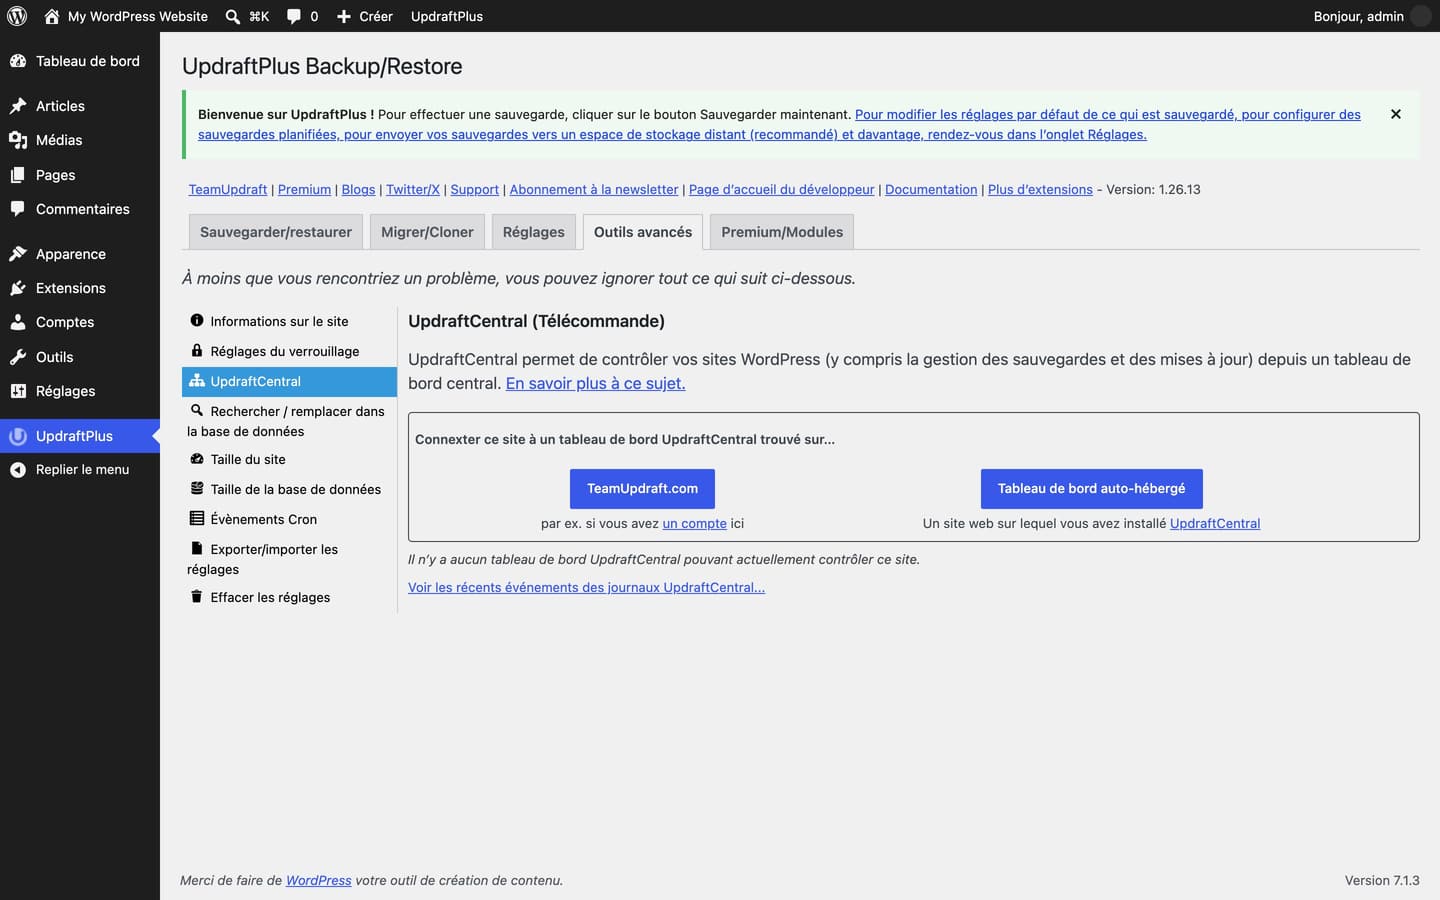
Patchstack a relevé une vague d’environ dix-huit heures. Nethemba, qui l’a découverte sur ses propres sites, a revu l’attaquant le 21.
Le correctif ferme une partie des portes. Il ne fait pas le ménage.
- Qui est concerné
- Les sites WordPress équipés d’UpdraftPlus, version gratuite ou Premium, qui portaient une clé UpdraftCentral, y compris sans l’avoir voulu.
- Ce que cela change pour votre entreprise
- Une extension piégée donne à un tiers un accès durable au site : un compte caché qui contourne la double authentification et peut installer d’autres extensions. Corriger après coup coûte plus cher que vérifier maintenant.
- Que faire
- Mettez à jour, supprimez toute clé UpdraftCentral à la main, puis cherchez l’extension et le compte décrits ci-dessous. Si vous les trouvez, faites restaurer le site depuis une sauvegarde antérieure au 17 octobre.
Réponse courteLa réponse en quelques lignes
Non. La version 1.26.13 d’UpdraftPlus (19 octobre) ne supprime que les clés UpdraftCentral créées avant le 18 octobre à 14 h 07, heure suisse, selon l’éditeur ; Nethemba a revu l’attaquant le 21. Elle ne retire pas non plus l’extension piégée ni le compte caché. Supprimez les clés à la main, puis vérifiez le site.
SommaireConcerné sans avoir jamais ouvert UpdraftCentral ?
Concerné sans avoir jamais ouvert UpdraftCentral ?
UpdraftCentral pilote plusieurs sites à distance ; son « client » est livré dans chaque copie d’UpdraftPlus, gratuite ou payante, et dort tant que le site n’a pas de clé.
Selon Patchstack, une clé se crée aussi en reliant le site à un compte TeamUpdraft : la case « Ajouter ce site à UpdraftCentral » est cochée par défaut, et ces clés n’expirent pas (des clés de novembre 2025 fonctionnaient encore en octobre 2026).
L’éditeur écrit sur son blog que les utilisateurs de la version gratuite sans compte n’ont aucune action à mener. Sur le forum officiel, pourtant, un utilisateur décrit une clé créée le 18 septembre sans compte chez l’éditeur, et un autre dit que trois de ses sites ont été touchés la veille au soir.
Ces témoignages ne sont pas vérifiés, et le nombre de sites atteints n’est publié nulle part. Dans les deux cas, la même action : chercher une clé, et la supprimer.
Ce que les versions du 19 octobre font, et ne font pas
Trois versions, du 16 au 19 octobre, selon le journal officiel
- 16 oct. · 1.26.11
- un correctif sans rapport (base de données) ; Patchstack précise que cette version était touchée comme les précédentes
- 19 oct. · 1.26.12
- « révoque les clés UpdraftCentral Cloud créées avant l’incident » (traduit)
- 19 oct. · 1.26.13
- « applique correctement la révocation de 1.26.12 » (traduit) : la première tentative ne suffisait pas
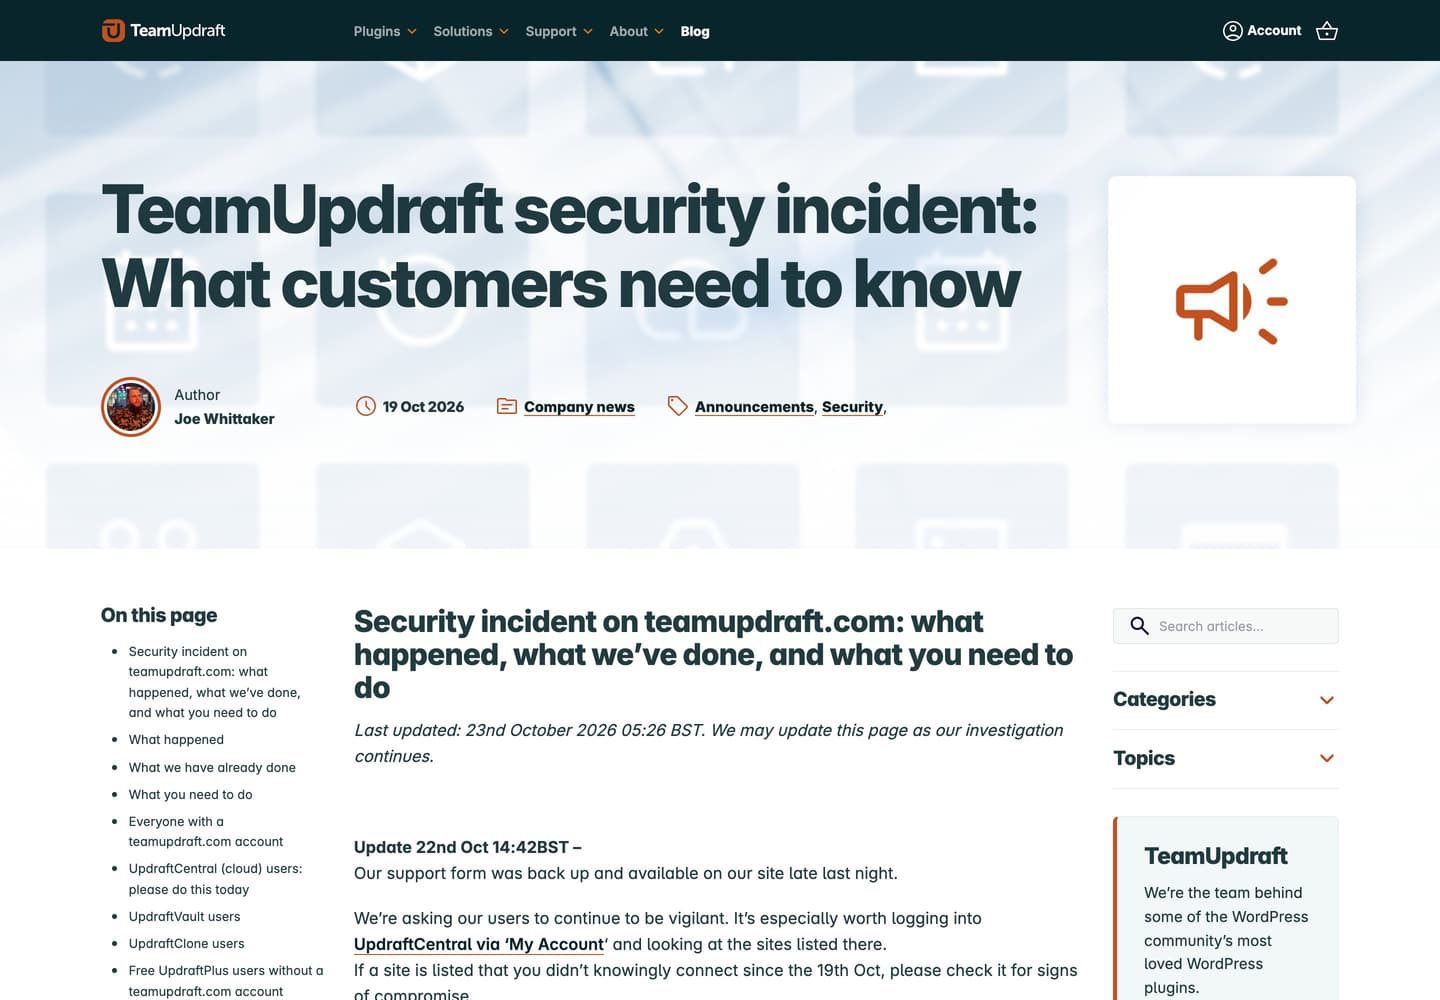
Pourquoi la mise à jour ne suffit pas ? Selon l’éditeur, 1.26.13 déconnecte les connexions faites avant le 18 octobre à 13 h 07, heure de Londres (14 h 07 en Suisse). Selon Nethemba, les clés créées ensuite, jusqu’à 22 h à Londres, restent sur le site ; l’éditeur avait d’abord annoncé 22 h.
Nethemba a revu l’attaquant le 21, après le correctif : une clé volée fonctionne tant que le site ne la supprime pas.
Une révocation ne touche pas non plus ce qui est déjà déposé. Chaque extension piégée est une porte dérobée : sur un lien secret, elle crée un compte « Éditeur » avec le droit d’installer des extensions. Ce compte se connecte sans le formulaire, donc sans double authentification, et reste après la suppression de l’extension.
L’éditeur raconte une intrusion sur son propre site le week-end des 17 et 18 octobre, avec une clé compromise, et croit sa base clients consultée (noms, adresses, commandes, mots de passe hachés, réglages de double authentification, clés de connexion) ; l’étendue sur les sites est inconnue.
Un désaccord reste ouvert : Patchstack déconseille de reconnecter UpdraftCentral avant une explication, l’éditeur conseille de reconnecter. Nous suivons la prudence de Patchstack.
Cinq minutes pour vérifier votre site
- La version. Dans Extensions, UpdraftPlus doit afficher 1.26.13 ou plus (2.26.13 pour Premium) : 1.26.12 ne supprime aucune clé, selon Nethemba.
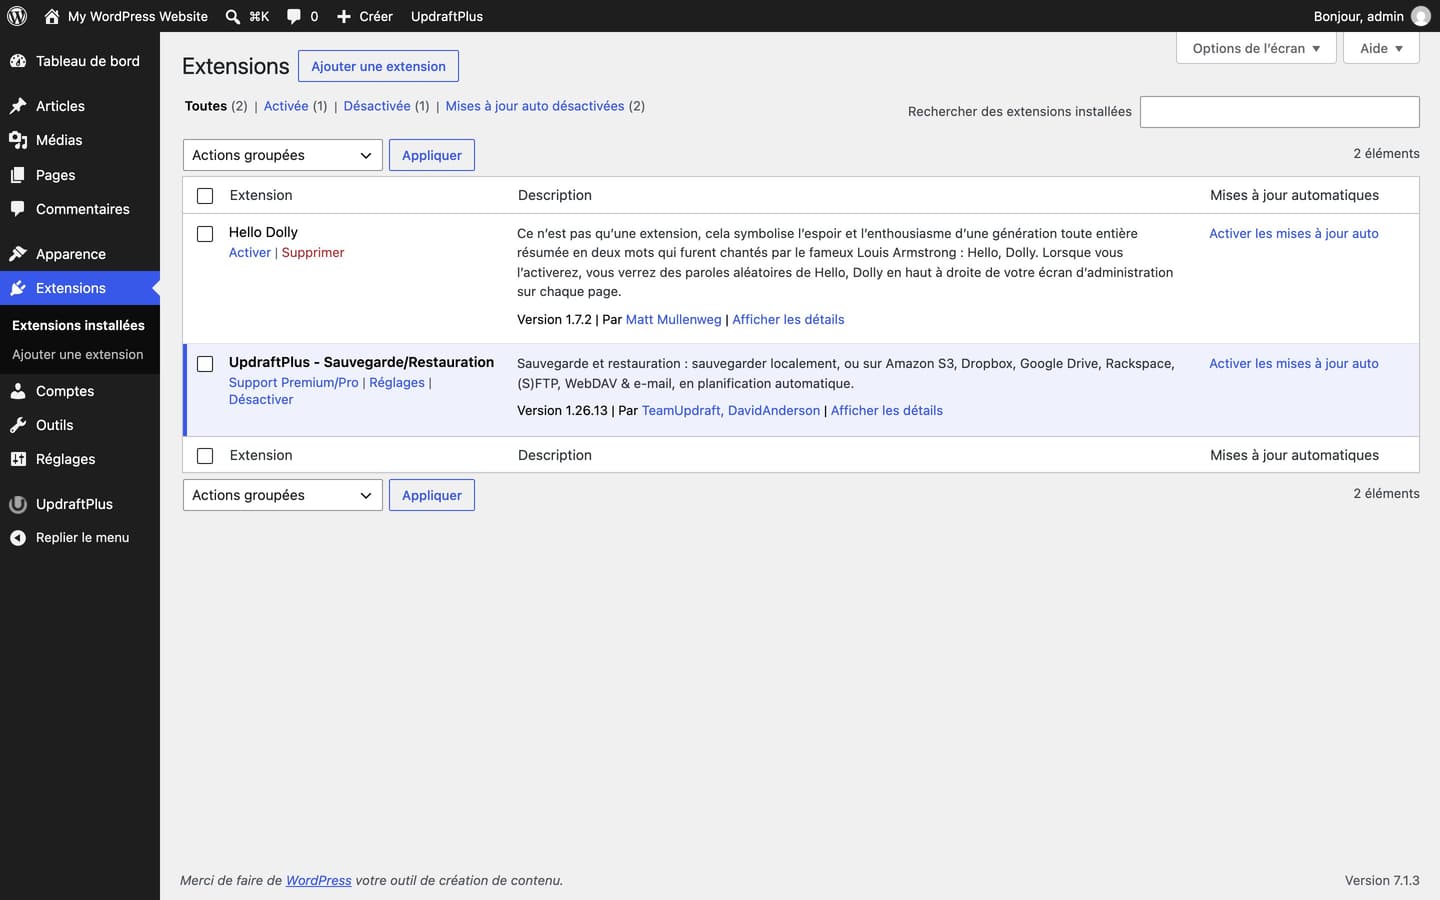
- La clé. Réglages → UpdraftPlus Backups → Outils avancés → UpdraftCentral : si des clés sont listées, supprimez chacune, même récente. Retirer le site du tableau de bord ne suffit pas : la clé qui compte est sur le site. Les sauvegardes continuent de fonctionner.
- L’extension. Patchstack a relevé 99 noms. Le repère le plus sûr est la description, identique partout : « Small maintenance toolkit: keeps option storage tidy. » Regardez aussi l’onglet « Must-Use ».
- Le compte. Regardez les Éditeurs, pas seulement les administrateurs : le compte se cache sous ce rôle. Patchstack signale un nom fait de deux mots et deux chiffres, une adresse en @example.org et le nom affiché « Site Tools ».
Les échantillons analysés contiennent une erreur de code qui provoque une erreur 500. Patchstack prévient : ne la réparez pas, réparer active la porte dérobée. Et une minorité d’extensions n’a jamais été activée : pas d’erreur visible, mais le fichier est là.
Si vous trouvez quelque chose : restaurer, pas bricoler
Supprimer à la main l’extension et le compte visibles ne suffit pas toujours : sur le forum, un utilisateur dit voir des comptes recréés et des extensions qui reviennent sous d’autres noms, un autre a trouvé des fichiers PHP dans un dossier de cache.
Patchstack est net : si le compte existe, ou si le lien secret apparaît dans les journaux du serveur, le site est compromis. Restaurez une sauvegarde antérieure à l’attaque (l’éditeur précise : avant le 17 octobre), comparez les fichiers à une installation propre, revoyez chaque utilisateur, changez les mots de passe, fermez les sessions.
La clé d’abord, sinon l’attaquant peut renvoyer une version corrigée.
Avec un compte teamupdraft.com, l’éditeur demande aussi de changer le mot de passe (en tapant l’adresse, pas en suivant un lien), de réinitialiser la double authentification et, si le site a été atteint, de réautoriser le stockage distant (Drive, Dropbox, S3) et d’en changer les clés d’accès.
Exemple : votre site est géré par un prestataire. Demandez-lui par écrit la version installée, la date de suppression de toute clé UpdraftCentral, si l’extension et le compte ont été cherchés, et la sauvegarde utilisée s’il a fallu restaurer.
À retenir
- Depuis le 18 octobre 2026, des clés UpdraftCentral authentiques servent à installer des portes dérobées sur des sites WordPress ; ce n’est pas une faille du code d’UpdraftPlus (Patchstack).
- Selon Patchstack, un site peut porter une clé sans l’avoir voulu (case cochée par défaut) ; l’éditeur dit que les utilisateurs gratuits sans compte n’ont rien à faire.
- UpdraftPlus 1.26.13 ne supprime que les clés créées avant le 18 octobre à 13 h 07 (Londres), ni l’extension installée ni le compte caché ; l’attaquant a été revu le 21 octobre (Nethemba).
- Mettez à jour, supprimez toute clé à la main, cherchez l’extension et un Éditeur inconnu ; en cas de trace, restaurez une sauvegarde antérieure au 17 octobre.
Ce que nous ne savons pas
Cet article lit des sources publiques ; il ne teste aucune clé ni l’effet réel de la révocation. La cause de la fuite vient de l’éditeur, non vérifiée. Le nombre de sites touchés est inconnu ; les témoignages du forum ne sont pas vérifiés. Les captures montrent un site de test sans clé. Les citations sont des traductions de l’anglais. Les conseils sont ceux de Patchstack, de Nethemba et de l’éditeur, et ne remplacent pas un spécialiste. Les obligations d’annonce d’une violation de données ne sont pas traitées.
Sources
7 sources vérifiées4 officielles ou institutionnelles
- TeamUpdraft (WordPress.org)UpdraftPlus : WP Backup & Migration Plugin — page de l’extension et journal des versions · consulté le
- Forum d’assistance WordPress.org (réponse de TeamUpdraft du 20 oct.)Unauthorised UpdraftCentral key used to install malware plugins · consulté le
Comment cet article a été produit Recherche et rédaction réalisées avec l’aide d’une IA (Claude), selon la méthode éditoriale d’EMA. Le journal des versions d’UpdraftPlus, les analyses de Patchstack et de Nethemba, le blog de l’éditeur et le forum officiel ont été relus les 22 et 23 octobre 2026 ; les captures ont été faites le 23 octobre sur un site WordPress de test. Jhovany Mabiala signe l’article et en porte la responsabilité.