

Failles PHP : votre numéro de version peut vous tromper
Un serveur Ubuntu corrigé le 21 octobre affiche 8.3.6, sous le 8.3.36 officiel. La vraie réponse est chez votre hébergeur.
Par Jhovany Mabiala
CEO, EMA DigitalPublié le

Vous avez lu l’alerte sur les failles de PHP, ouvert WordPress et trouvé « Version de PHP 8.3.6 ». La version corrigée est 8.3.36. Faut-il paniquer ?
Pas forcément. Le 24 octobre, nous avons installé un WordPress neuf dans un environnement de test jetable sous Ubuntu 24.04, avec le PHP corrigé par Ubuntu (le serveur de développement de PHP, pas un hébergement). Son écran Santé du site affiche 8.3.6.
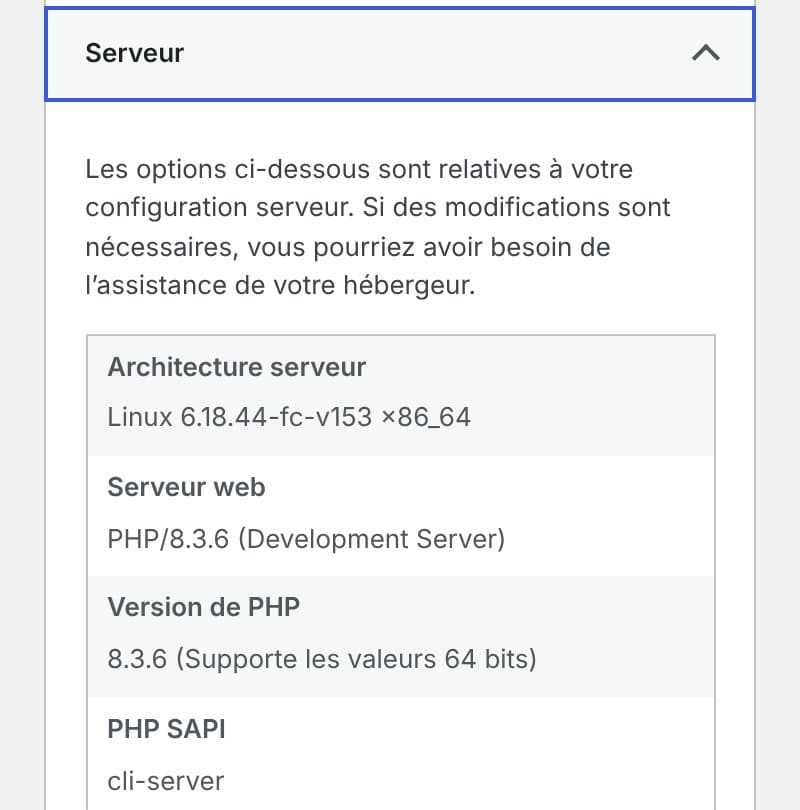
Le correctif est pourtant là : il est dans le paquet, pas dans le numéro. L’inverse est vrai aussi : un PHP 8.3.35 installé tel quel depuis le projet PHP n’est pas corrigé.
- Qui est concerné
- Tout site qui tourne avec PHP (WordPress, Drupal, Joomla…) dont le PHP n’a pas encore reçu le correctif du 21 octobre 2026.
- Ce que cela change pour votre entreprise
- Ces failles permettent d’exécuter du code à distance avec les droits du site, sans mot de passe : ses fichiers et ses données sont exposés. Selon heise, plusieurs organismes publics européens ont coupé leur site en attendant le correctif.
- Que faire
- Posez à votre hébergeur la question écrite plus bas, par écrit, et gardez sa réponse. Mettre à jour WordPress ne suffit pas.
Réponse courteLa réponse en quelques lignes
Pas avec le seul numéro. Les correctifs du 21 octobre 2026 portent PHP en 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, mais Ubuntu corrige sans changer de numéro : un serveur Ubuntu 24.04 corrigé affiche 8.3.6. Demandez à votre hébergeur si son PHP inclut les correctifs de CVE-2026-109618 et CVE-2026-109619.
SommaireCe qui a été corrigé le 21 octobre
Ce qui a été corrigé le 21 octobre
PHP est le langage dans lequel WordPress est écrit, et qui fabrique les pages de bien d’autres sites. Le 21 octobre 2026, le projet PHP a publié deux avis de sécurité, CVE-2026-109618 et CVE-2026-109619, notés 9,2 sur 10 et surnommés « PHP2Shell » dans la presse (BleepingComputer).
Les deux permettent d’exécuter du code à distance avec les droits du site, sans compte ni mot de passe. Elles sont corrigées dans PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
Le projet écrit que la mise à jour est la seule protection complète, et pour la seconde faille « la seule mesure fiable » (traduit) ; les réglages qu’il propose en attendant ne font que réduire le risque.
Les avis officiels ne signalent aucune attaque réelle constatée. Amazon dit pourtant avoir vu des premières tentatives dès le 17 octobre, quatre jours avant les correctifs, sans savoir si elles auraient abouti ; Dataminr ne connaissait aucune intrusion réussie le 22 (BleepingComputer).
Les tentatives vues par Amazon pourraient viser une autre faille, note heise. En Allemagne, l’hôpital de la Charité a mis tout son site hors ligne et Berlin une partie de son portail, par précaution.
Pourquoi 8.3.6 peut être corrigé, et 8.3.35 ne pas l’être
Le projet PHP change de numéro à chaque correctif. Ubuntu, lui, garde le numéro de départ de chaque version de son système (8.1.2, 8.3.6…) et y ajoute les correctifs de sécurité, avec un suffixe. Debian, Red Hat, les dépôts tiers ou le PHP des panneaux d’hébergement suivent leurs propres règles, que nous n’avons pas relevées.
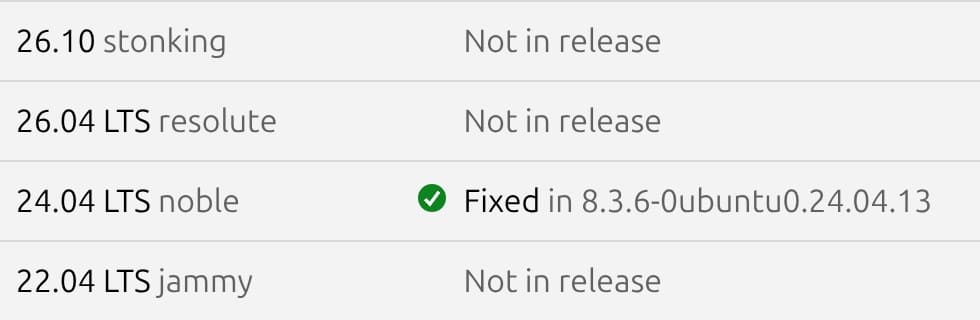
Ubuntu a publié ses correctifs le 21 octobre : sur Ubuntu 24.04, le paquet corrigé porte le numéro 8.3.6-0ubuntu0.24.04.13 (page d’Ubuntu). WordPress et phpinfo n’en montrent que le début : 8.3.6.
La fin du numéro est ce qui compte : sur Ubuntu 24.04, 0.24.04.13 ou plus contient les correctifs, 0.24.04.12 non.
Notre lecture : comparez le numéro à la version officielle seulement si votre PHP vient directement du projet PHP. Sinon, seul le paquet fait foi.
Mettre à jour WordPress ne corrige pas PHP
PHP n’est pas une extension de WordPress : c’est le serveur qui le fournit. « Votre hébergeur détermine quelles versions de PHP sont disponibles pour votre site », rappelle WordPress.org (traduit). Aucune mise à jour de WordPress, d’un thème ou d’une extension n’y touche.
La même page dit qu’à partir de PHP 8.3, « vous n’avez pas besoin de mettre à jour PHP pour le moment ». Elle parle de la branche, pas du correctif : sa dernière modification date du 29 juillet 2026.
Les sites en PHP 8.1 ou plus ancien n’ont plus de version officielle : le projet a seulement diffusé des correctifs de code pour 7.4, 8.0 et 8.1, à compiler soi-même (PPC Land) ; Ubuntu corrige aussi son PHP 8.1 sur 22.04. Notre lecture : passez à une branche encore suivie.
La question à poser à votre hébergeur
Écrivez-lui, simplement : « Le PHP qui fait tourner mon site inclut-il les correctifs de CVE-2026-109618 et CVE-2026-109619, publiés le 21 octobre 2026 ? Depuis quand ? »
Une bonne réponse nomme une version officielle corrigée (8.3.36, par exemple) ou un paquet de distribution corrigé, avec une date. « Vous êtes en 8.3 » n’est pas une réponse.
« Nous utilisons PHP-FPM » non plus. Pour CVE-2026-109618, le projet a démontré une attaque complète contre Apache avec mod_php ; pour PHP-FPM, une autre façon de faire tourner PHP, il n’en a pas démontré, mais juge ce mode exposé d’après le code.
Pour CVE-2026-109619, une attaque a été validée contre les deux : aucune configuration courante n’est hors de cause, seul le correctif protège.
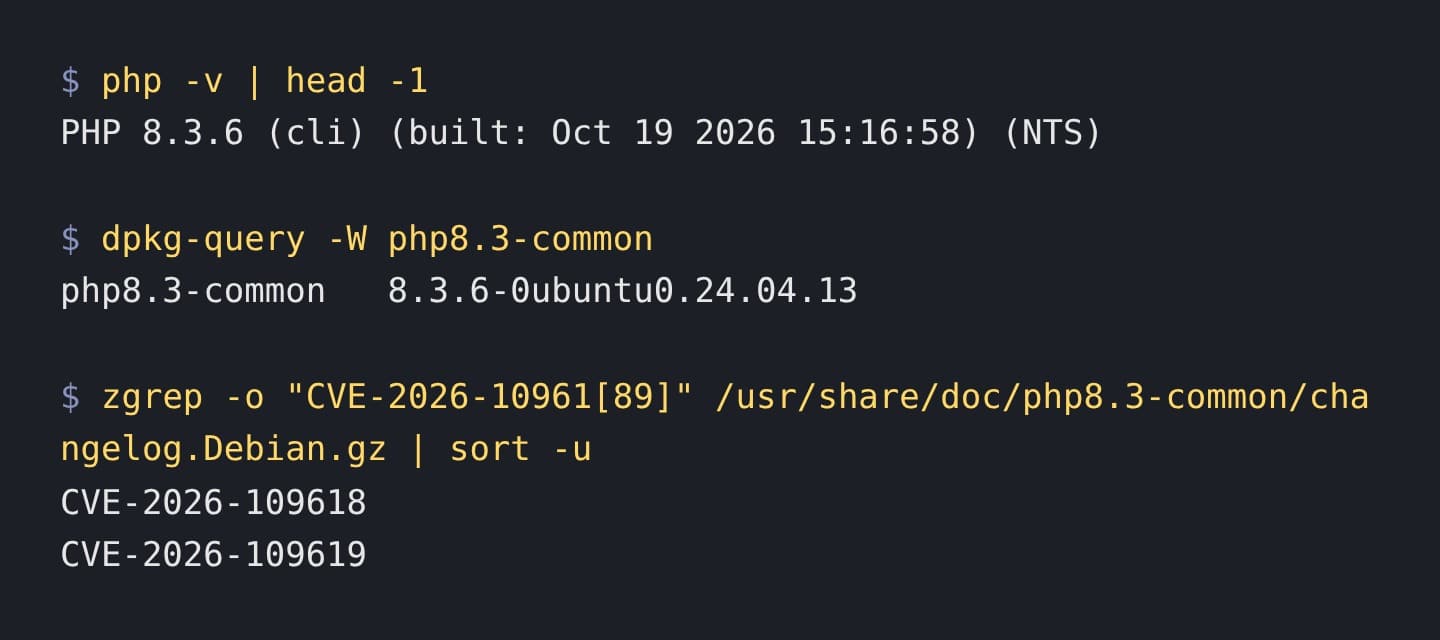
Sur un serveur Ubuntu que vous gérez, trois commandes suffisent. Elles lisent le PHP en ligne de commande et le paquet 8.3 : vérifiez que c’est celui qui sert votre site.
Ce que le correctif n’efface pas
Un correctif ferme la porte ; il ne dit pas si quelqu’un est passé avant. Si votre site est resté exposé, demandez aussi à votre hébergeur s’il a relevé des tentatives dans ses journaux, par prudence depuis le 17 octobre.
S’il trouve une trace, la suite se décide avec un spécialiste : nettoyage, restauration d’une sauvegarde, nouveaux mots de passe.
Méthode. Le 24 octobre 2026 vers 8 h 30 UTC, dans un environnement de test jetable sous Ubuntu 24.04.5 (paquet php8.3 8.3.6-0ubuntu0.24.04.13) : WordPress 7.1.3 en français, phpinfo, trois commandes. Aucun test d’attaque ; Ubuntu 24.04 seulement.
À retenir
- Le projet PHP a corrigé le 21 octobre 2026 deux failles notées 9,2 qui permettent d’exécuter du code à distance avec les droits du site, sans mot de passe : versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35.
- Un numéro sous la version corrigée peut tromper : un serveur Ubuntu 24.04 corrigé affiche 8.3.6 (paquet 8.3.6-0ubuntu0.24.04.13).
- PHP dépend du serveur : mettre à jour WordPress, un thème ou une extension ne le corrige pas.
- Demandez à votre hébergeur, par écrit, si son PHP inclut les correctifs de CVE-2026-109618 et CVE-2026-109619, et depuis quand.
Ce que nous ne savons pas
Cet article lit des sources publiques et un environnement de test ; il ne teste aucune attaque et ne vérifie aucun hébergeur.
L’exemple chiffré vaut pour Ubuntu 24.04 ; les autres distributions n’ont pas été relevées. Les tentatives d’attaque sont rapportées par Amazon et Dataminr via BleepingComputer, non vérifiées.
Le site de php.net et les avis des agences (CERT-EU, NCSC britannique et suisse) n’étaient pas lisibles depuis notre environnement. Les citations ont été lues et traduites de l’anglais le 24 octobre 2026.
Sources
8 sources vérifiées4 officielles ou institutionnelles
- Projet PHP (php-src)RCE via stale global state — GHSA-6wmf-4rv5-p3rp (CVE-2026-109619) · consulté le
- Canonical (Ubuntu Security)CVE-2026-109618 — état des correctifs par version d’Ubuntu (USN-8948-1, USN-8948-2) · consulté le
Comment cet article a été produit Recherche et rédaction réalisées avec l’aide d’une IA (Claude), selon la méthode éditoriale d’EMA. Les deux avis du projet PHP, la page d’Ubuntu et celle de WordPress.org ont été lus le 24 octobre 2026 ; l’exploitation signalée et les sites mis hors ligne sont cités d’après BleepingComputer et heise. Les captures et les commandes ont été faites le même jour dans un environnement de test jetable. Jhovany Mabiala signe l’article et en porte la responsabilité.